Secure Site
 Secure Site EV

 QuickSSL Premium


 Secure Site EV
 True BusinessID EV
 SSL Web Server EV
 Extended SSL
 通配型SSL>
 多域型SSL>
 全能型SSL>
国密SSL证书
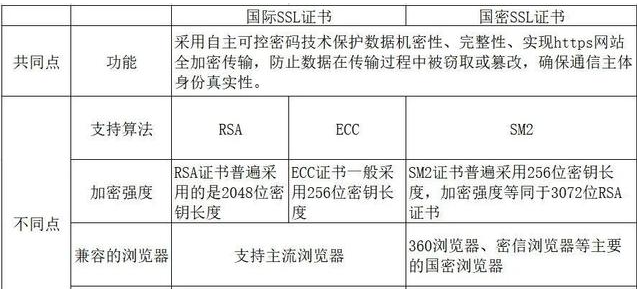
采用国密算法的SSL证书产品,遵循国家标准技术 规范并参考国际标准,支持SM2/SM3/SM4国产密码算法和国密 安全协议,兼容360浏览器、奇安信、零信、红莲花浏览器、 赢达信浏览器等主要国密浏览器,兼容VPN、WAF等支持国密算法 的网络安全产品;采用自主可控密码技术保护数据机密性、完整 性, 防止数据在传输过程中被窃取或篡改,确保通信主体身份 真实性。
国际SSL证书与国密SSL证书对比如下:
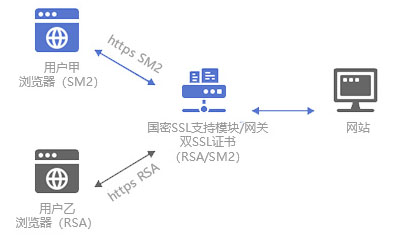
SM2/RSA双证书解决方案
一个域名、两张证书、自动切换:服务器同时部署国密 SM2 证书 + 国际 RSA 证书,浏览器是什么类型,就自动用对应算法加密,合规 + 全球兼容一步到位。在国密SSL支持模块或国密SSL网关上部署SM2/RSA双SSL证书, 当用户使用国密浏览器访问时,自动采用国密算法HTTPS加密; 当用户使用Chrome、火狐、IE、Safari等不支持国密算法的全球通用浏览器访问时, 自动采用RSA算法HTTPS加密,自适应兼容所有浏览器及移动终端。
为什么需要国密SSL证书?
法律强制:《密码法》《网络安全法》《数据安全法》《商用密码管理条例》明确要求关键信息基础设施必须采用国密算法(SM2/SM3/SM4)。
等保与密评:等保 2.0 三级及以上、商用密码应用安全性评估(密评)的必备项,无国密证书无法通过验收。
供应链安全:国际 CA 机构可因制裁吊销证书(如俄乌冲突中俄罗斯大量证书被吊销),导致网站瘫痪;国密证书由国内 CA 签发,根证书与密钥全程境内可控,无断供风险。
无后门风险:国密算法(SM2/SM3/SM4)为我国自主研发,避免国际算法与根证书的潜在后门或漏洞。
数据不出境:密钥生成、存储、签发均在国内,符合数据本地化要求,保障数据主权。
性能更好:SM2 签名速度比 RSA 快 10 倍以上,握手延迟降低 40%,高并发场景(电商、支付)吞吐量显著提升。
 Secure Site 企业版全能型